Kontaktformular als Spamschleuder: Was wir selbst erlebt haben und wie du dich schützt
Ein Roboter hat über unser Kontaktformular Betrugsmails in unserem Namen ausgelöst. Wir erklären, wie die Masche funktioniert, was Betroffene tun sollten und wie du in fünf Minuten prüfst, ob dein eigenes Formular genauso angreifbar ist.
Im Oktober hat ein Roboter unser Kontaktformular missbraucht, um Betrugsmails zu verschicken –
und zwar mit unserem Namen als Absender. Niemand hatte Zugriff auf unsere Systeme, und es sind
keine Daten abgeflossen. Trotzdem sind Mails bei Menschen gelandet, die wir nie geschrieben
haben. Was genau passiert ist, wie es funktioniert und woran du erkennst, ob dein eigenes
Formular genauso angreifbar ist, steht in diesem Beitrag.
Falls du eine solche Mail bekommen hast
Vielleicht bist du hier, weil in deinem Postfach eine Mail von Nils-Digital lag, die du nicht
einordnen kannst – mit dem Betreff „Deine Anfrage ist angekommen“, darin ein Name oder Text auf
Russisch und ein Link, der eine Überweisung oder einen Gewinn verspricht.
- Klick den Link nicht an. Er führt nicht zu uns, sondern zu einer Betrugsseite.
- Lösch die Mail einfach. Du musst nichts weiter tun, und du hast auch nichts falsch gemacht.
- Deine Adresse wurde nicht bei uns gestohlen. Der Roboter hat sie mitgebracht und in unser
Formular eingetragen.
Es tut uns leid, dass diese Nachricht über unsere Website bei dir gelandet ist. Wenn du Fragen
hast, antworte gern auf die Mail oder schreib an
info@nils-digital.de – dort antwortet dir ein Mensch.
Was passiert ist
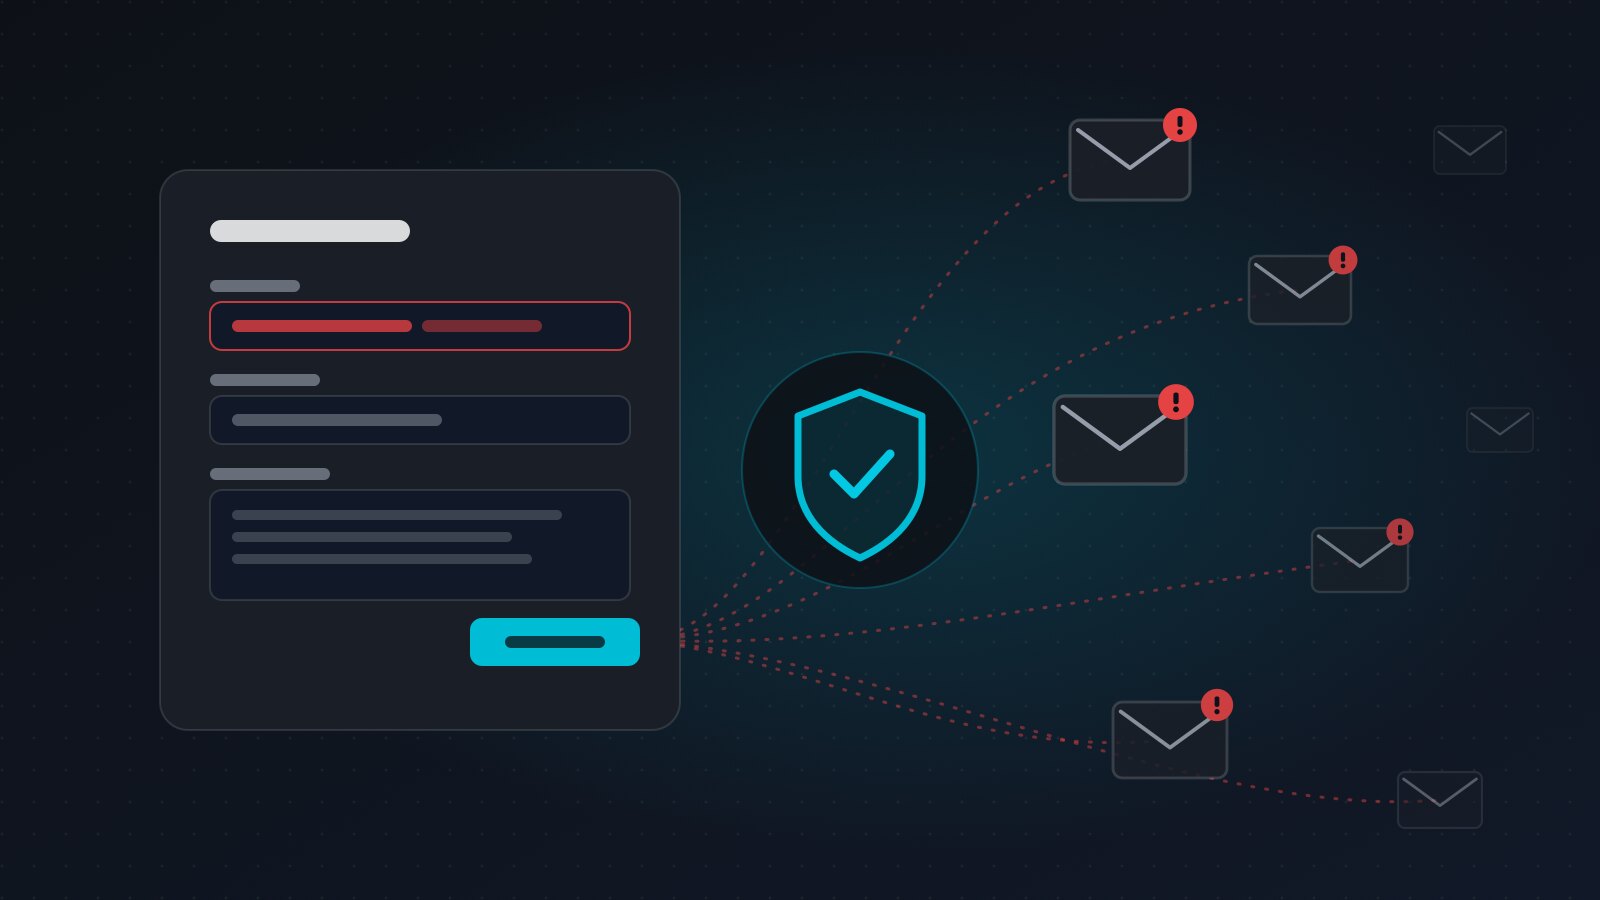
Am 21. und 22. Oktober 2026 hat ein Roboter unser Kontaktformular mehrere hundert Mal
ausgefüllt. Er hat dabei nicht versucht, uns zu erreichen. Sein Ziel war die
Eingangsbestätigung, die jede Anfrage automatisch auslöst.
Das Muster war immer dasselbe:
- Ins Feld E-Mail trug er eine fremde Adresse ein.
- Ins Feld Name schrieb er keinen Namen, sondern einen Werbesatz mit Link.
- Unser Formular schickte daraufhin brav eine Bestätigung an die fremde Adresse: „Hallo
[Werbesatz mit Link], danke für deine Nachricht …“ – samt der Nachricht zur Kontrolle.
Für den Empfänger sah das aus wie eine Mail von Nils-Digital. Technisch war sie das auch: Sie
kam von unserem Server, ordentlich signiert, und landete deshalb oft im Posteingang statt im
Spam-Ordner. Genau das macht die Masche für Betrüger so attraktiv. Sie leihen sich den guten
Ruf einer echten Firma, ohne irgendwo einbrechen zu müssen.
Insgesamt sind so knapp 300 Mails rausgegangen, bevor wir es bemerkt und abgestellt haben.
Warum das fast jedem Formular passieren kann
Eine Eingangsbestätigung ist eigentlich eine nette Geste. Wer uns schreibt, soll wissen, dass
seine Nachricht angekommen ist. Das Problem liegt in einem Detail, das kaum jemand bedenkt:
Die Adresse im Formular ist nicht geprüft. Jeder kann jede beliebige Adresse eintragen.
Sobald die Bestätigung dann auch noch wiedergibt, was im Formular stand – den Namen in der
Anrede, den Betreff, die Nachricht –, kann jeder beliebigen Text an jede beliebige Adresse
schicken. Und zwar über deinen Server und unter deinem Namen.
Viele Formulare haben dagegen nur einen einzigen Schutz: ein unsichtbares Feld, das ein Mensch
nicht sieht und deshalb leer lässt, das ein einfacher Roboter aber ausfüllt. Das hält plumpe
Programme auf. Moderne Roboter erkennen solche Felder aber und lassen sie leer. Bei uns war es
genauso.
Was wir geändert haben
Wir haben das Problem noch am selben Vormittag behoben. Ein paar Grundsätze dahinter gelten
für jede Website:
- Die Bestätigung wiederholt nichts mehr aus dem Formular. Kein Name, kein Betreff, kein
zitierter Text. Damit ist das Formular für diese Masche wertlos, ganz gleich, wie gut der
nächste Roboter ist. Das war der wichtigste Schritt. - Wir prüfen, ob ein Mensch das Formular ausgefüllt hat. Neben dem unsichtbaren Feld achten
wir auf Merkmale, die nur Programme zeigen. Ein Mensch merkt davon nichts. - Roboter erfahren nicht, dass sie aufgefallen sind. Sie bekommen dieselbe Antwort wie ein
Mensch, aber es wird nichts gespeichert und nichts verschickt. Wer keine Fehlermeldung
sieht, kann sich auch nicht daran anpassen. - Es gibt eine Obergrenze. Selbst wenn doch einmal etwas durchrutscht, kann nur eine
begrenzte Zahl von Bestätigungen pro Stunde rausgehen. Echte Anfragen kommen trotzdem an.
Auf ein Captcha, bei dem man Ampeln oder Fahrräder anklicken muss, haben wir bewusst
verzichtet. Es nervt echte Besucher, braucht meist Dienste von Drittanbietern und wäre ein
weiterer Absatz in der Datenschutzerklärung.
Ist dein Formular auch betroffen? Eine kurze Prüfung
Du brauchst dafür keine Technikkenntnisse, nur fünf Minuten:
- Schick dir selbst eine Anfrage über dein Kontaktformular und gib dabei deine eigene
Adresse an. - Schau dir die Bestätigung an, falls eine kommt. Steht darin etwas, das du ins Formular
geschrieben hast – dein Name, dein Betreff, deine Nachricht? Dann kann ein Fremder darüber
beliebigen Text an beliebige Adressen schicken. - Schreib testweise einen Link ins Namensfeld. Wird das Formular trotzdem angenommen und
steht der Link in der Bestätigung, ist das genau die Lücke, die bei uns ausgenutzt wurde. - Wirf einen Blick in die eingegangenen Anfragen. Häufen sich Einträge mit seltsamen
Namen, fremden Sprachen oder Links, ist es höchste Zeit.
Trifft einer der Punkte zu, ist das kein Grund zur Panik, aber einer zum Handeln. Oft reicht es
schon, die Bestätigung auf einen schlichten Satz zu kürzen: „Danke, deine Nachricht ist
angekommen.“
Wenn du dir nicht sicher bist oder dein Formular absichern lassen möchtest, sprich uns an. Wir
schauen es uns an – und weil wir das gerade selbst durchgemacht haben, wissen wir ziemlich
genau, wonach wir suchen müssen.